独立核心基础设施 · 专注解决「企业如何管理 AI」
把 AI 当作一等公民:
像管理正式员工一样,全面管理企业的每一个 AI
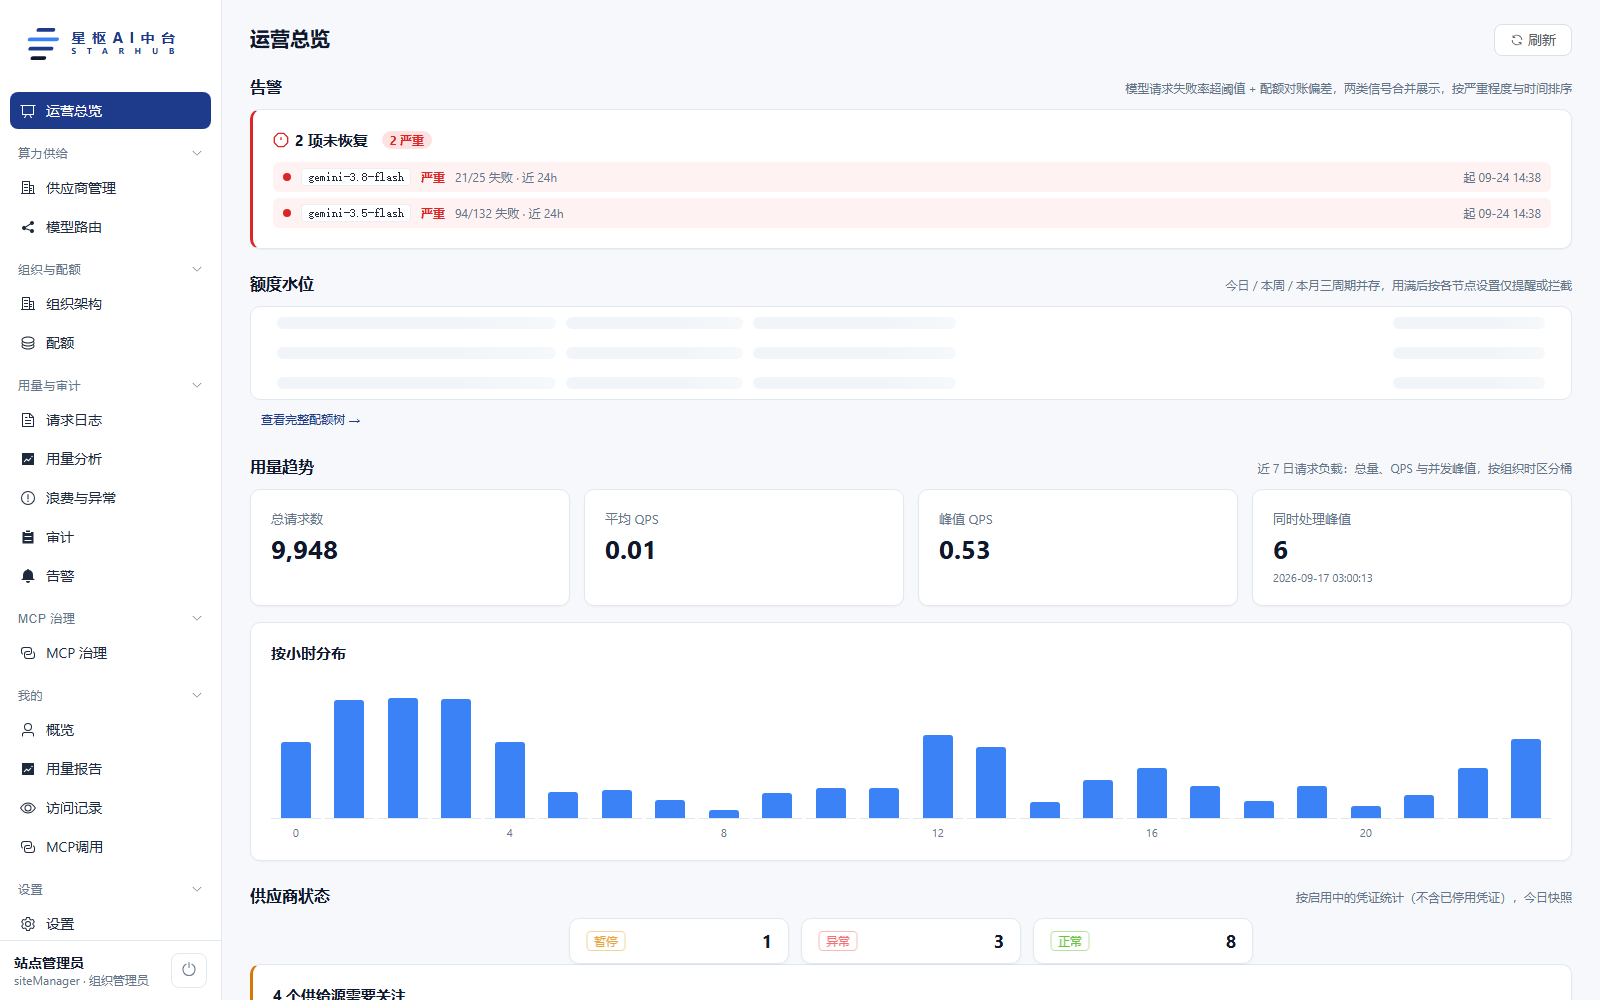
当企业规模化引入大模型与各类 Agent,AI 已经成为拥有系统访问权和业务执行权的“一等公民”。StarHub (星枢) 是独立于任何前端应用的受管 AI 流量统一数据平面与治理中台。作为管理 AI 的专属 Harness(工程治理脚手架),提供开箱即用的敏感数据实时脱敏、MCP 工具权限鉴权、跨厂商 Token 成本精细归因与组织级用量 X 光片,终结管理黑盒,确保数据绝对不出域。
出入口无感防护
StarHub 敏感数据实时脱敏示范
🔒 StarHub Gateway Inspection Log
LIVE DESENSITIZING
[客户端原始发送 Prompt]
"客户姓名:李强
身份证:310115198809...
电话:13918889999
APIKey:sk-live-a8f9..."
身份证:310115198809...
电话:13918889999
APIKey:sk-live-a8f9..."
[StarHub 脱敏送达大模型]
"客户姓名:[NAME_MASKED]
身份证:[ID_MASKED]
电话:[PHONE_MASKED]
APIKey:[REDACTED]"
身份证:[ID_MASKED]
电话:[PHONE_MASKED]
APIKey:[REDACTED]"
✓ 审计状态:已记录审计 Log | 本地脱敏模型匹配成功
组织级工程脚手架 · Harness
把 AI 当作正式员工管理:全生命周期安全治理流水线
给 AI 赋权的同时必须立规矩。StarHub 将每一个智能体、算法模型映射为带工号的数字员工,在岗位准入、敏感脱敏、工时核算与审计追溯中建立确定性安全导轨。
StarHub AI 员工受管运行主导轨 (Standard Lifecycle Pipeline)
ZERO-TRUST AGENT GOVERNANCE
📋
STAGE 01
岗位建立与工号分配
为模型或 Agent 分配唯一虚拟工号,绑定所属部门、业务责任人与模型基座访问权限。
输入:业务团队职责 SOP
产出:受控 Agent 凭据与虚拟工卡
🔑
STAGE 02
MCP 工具与权限白名单
严格管控外部工具、企业私网数据库与物理文件访问权限,阻断未授权写操作与越权指令。
机制:细粒度 API 鉴权拦截
状态:只读隔离 / 写操作需审批
🛡️
STAGE 03
出入口毫秒级实时脱敏
本地 NER 与高性能正则对客户信息、身份证、API Key 实时打码,回包逆向映射还原,数据不出域。
耗时:< 2ms 网关延迟
结果:核心商业机密物理级擦除
📊
STAGE 04
工时核算与配额自动熔断
按部门与项目归因 Token 成本与算力账单,一旦超出预警配额秒级阻断,终结天价账单黑盒。
归因:部门 / 项目 / 单任务 ROI
保障:预算刚性兑现与超额熔断
📋
底层全息安全审计底座 (Full-Chain Audit Trail & Compliance)
不可篡改审计日志 · 企业组织 X 光片
🔍 行为轨迹全量录制
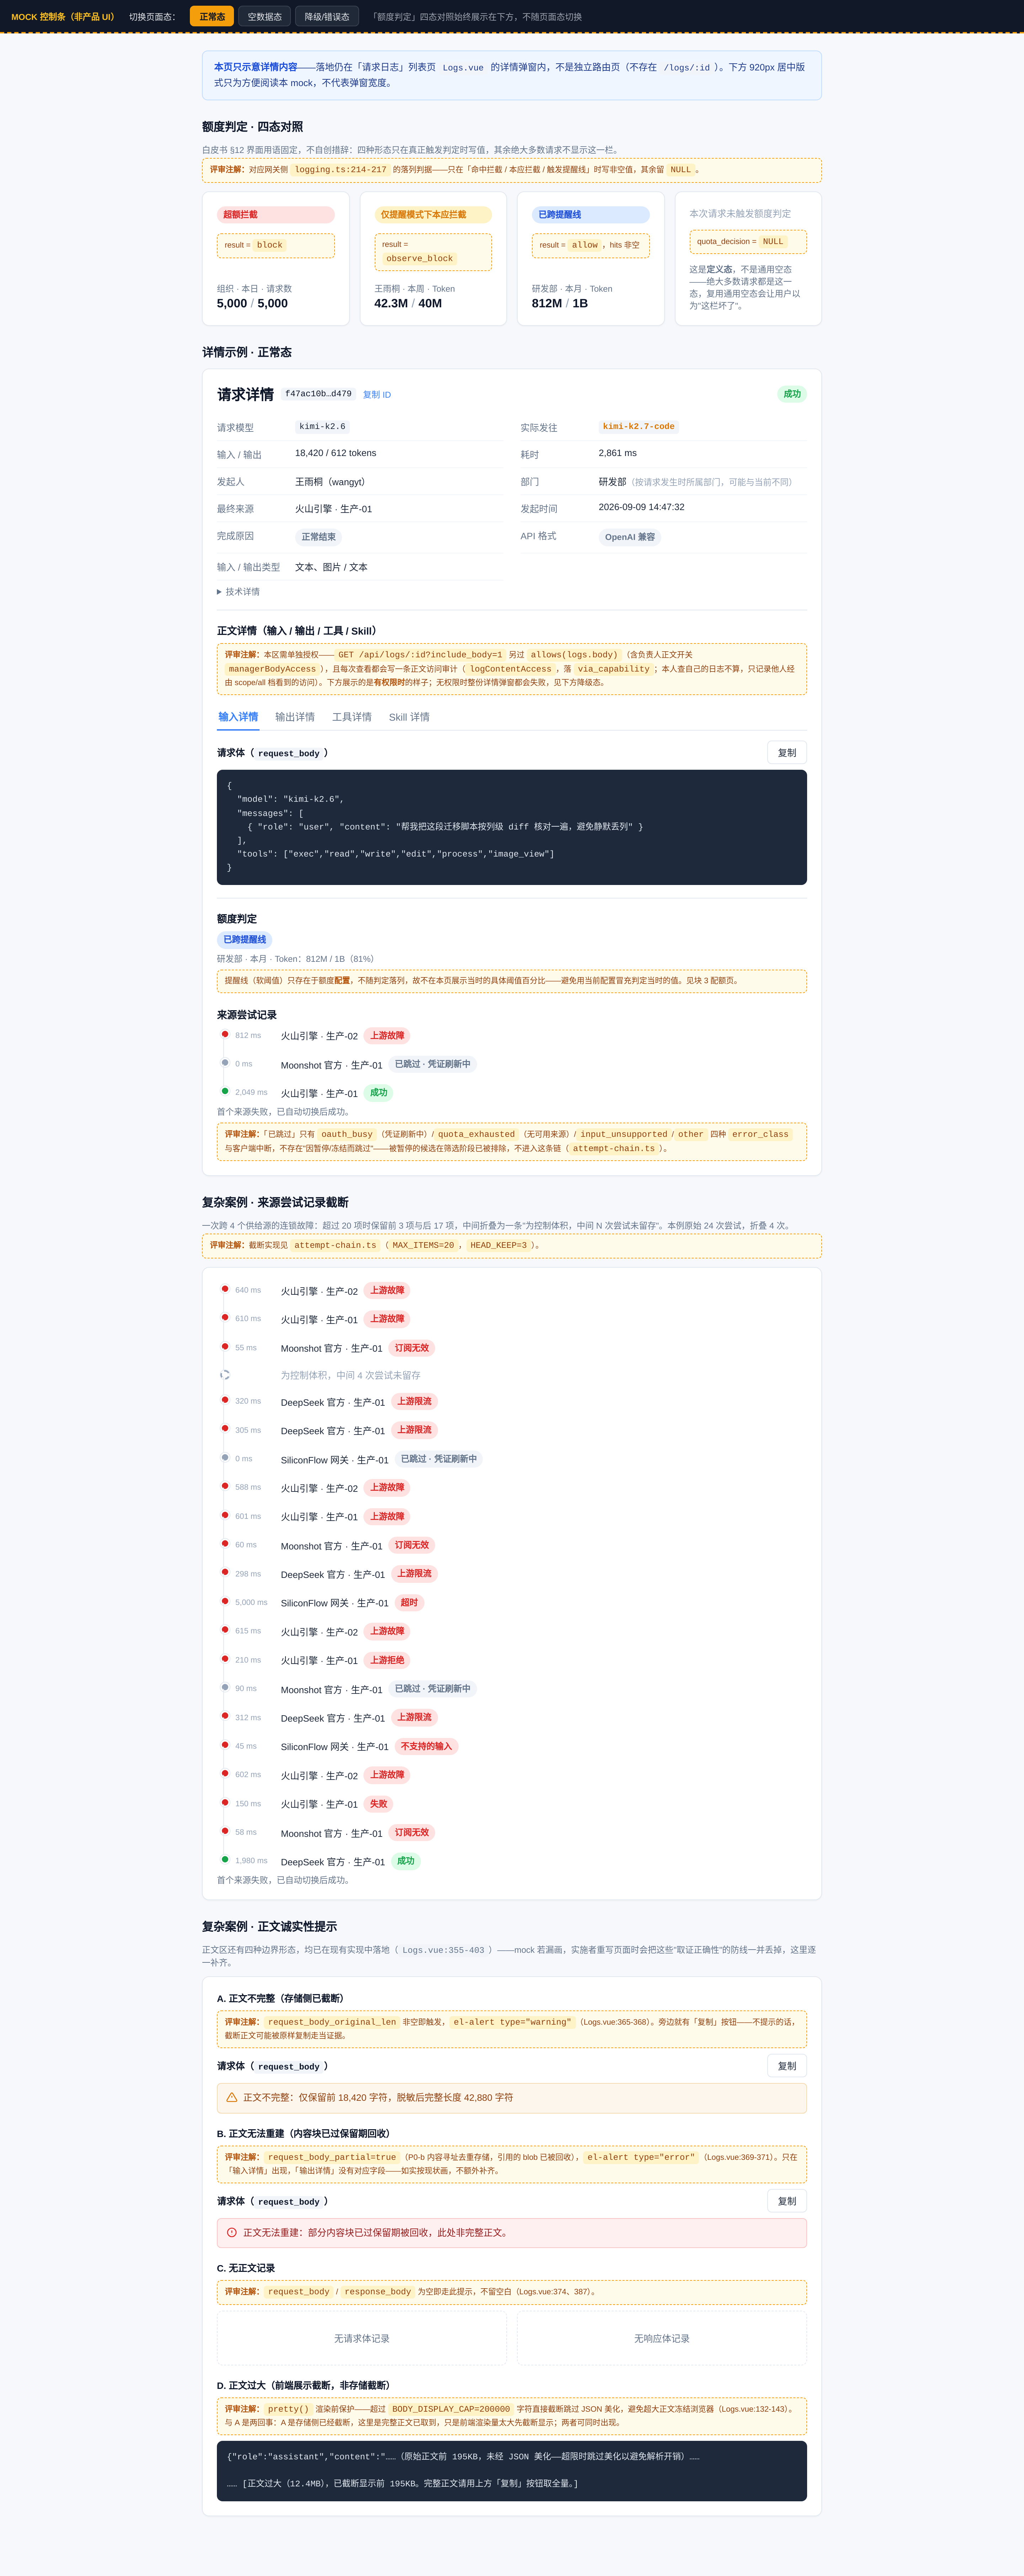
记录每一轮 Prompt、CoT 推理过程、MCP 插件入参出参与命中模型版本,责任精确到调用人。
🚨 异常行为秒级报警
检测到高危注入攻击(Jailbreak)或未授权数据探针时,网关立即挂起请求并推送到钉钉/企微告警群。
📈 组织 AI 成熟度 X 光片
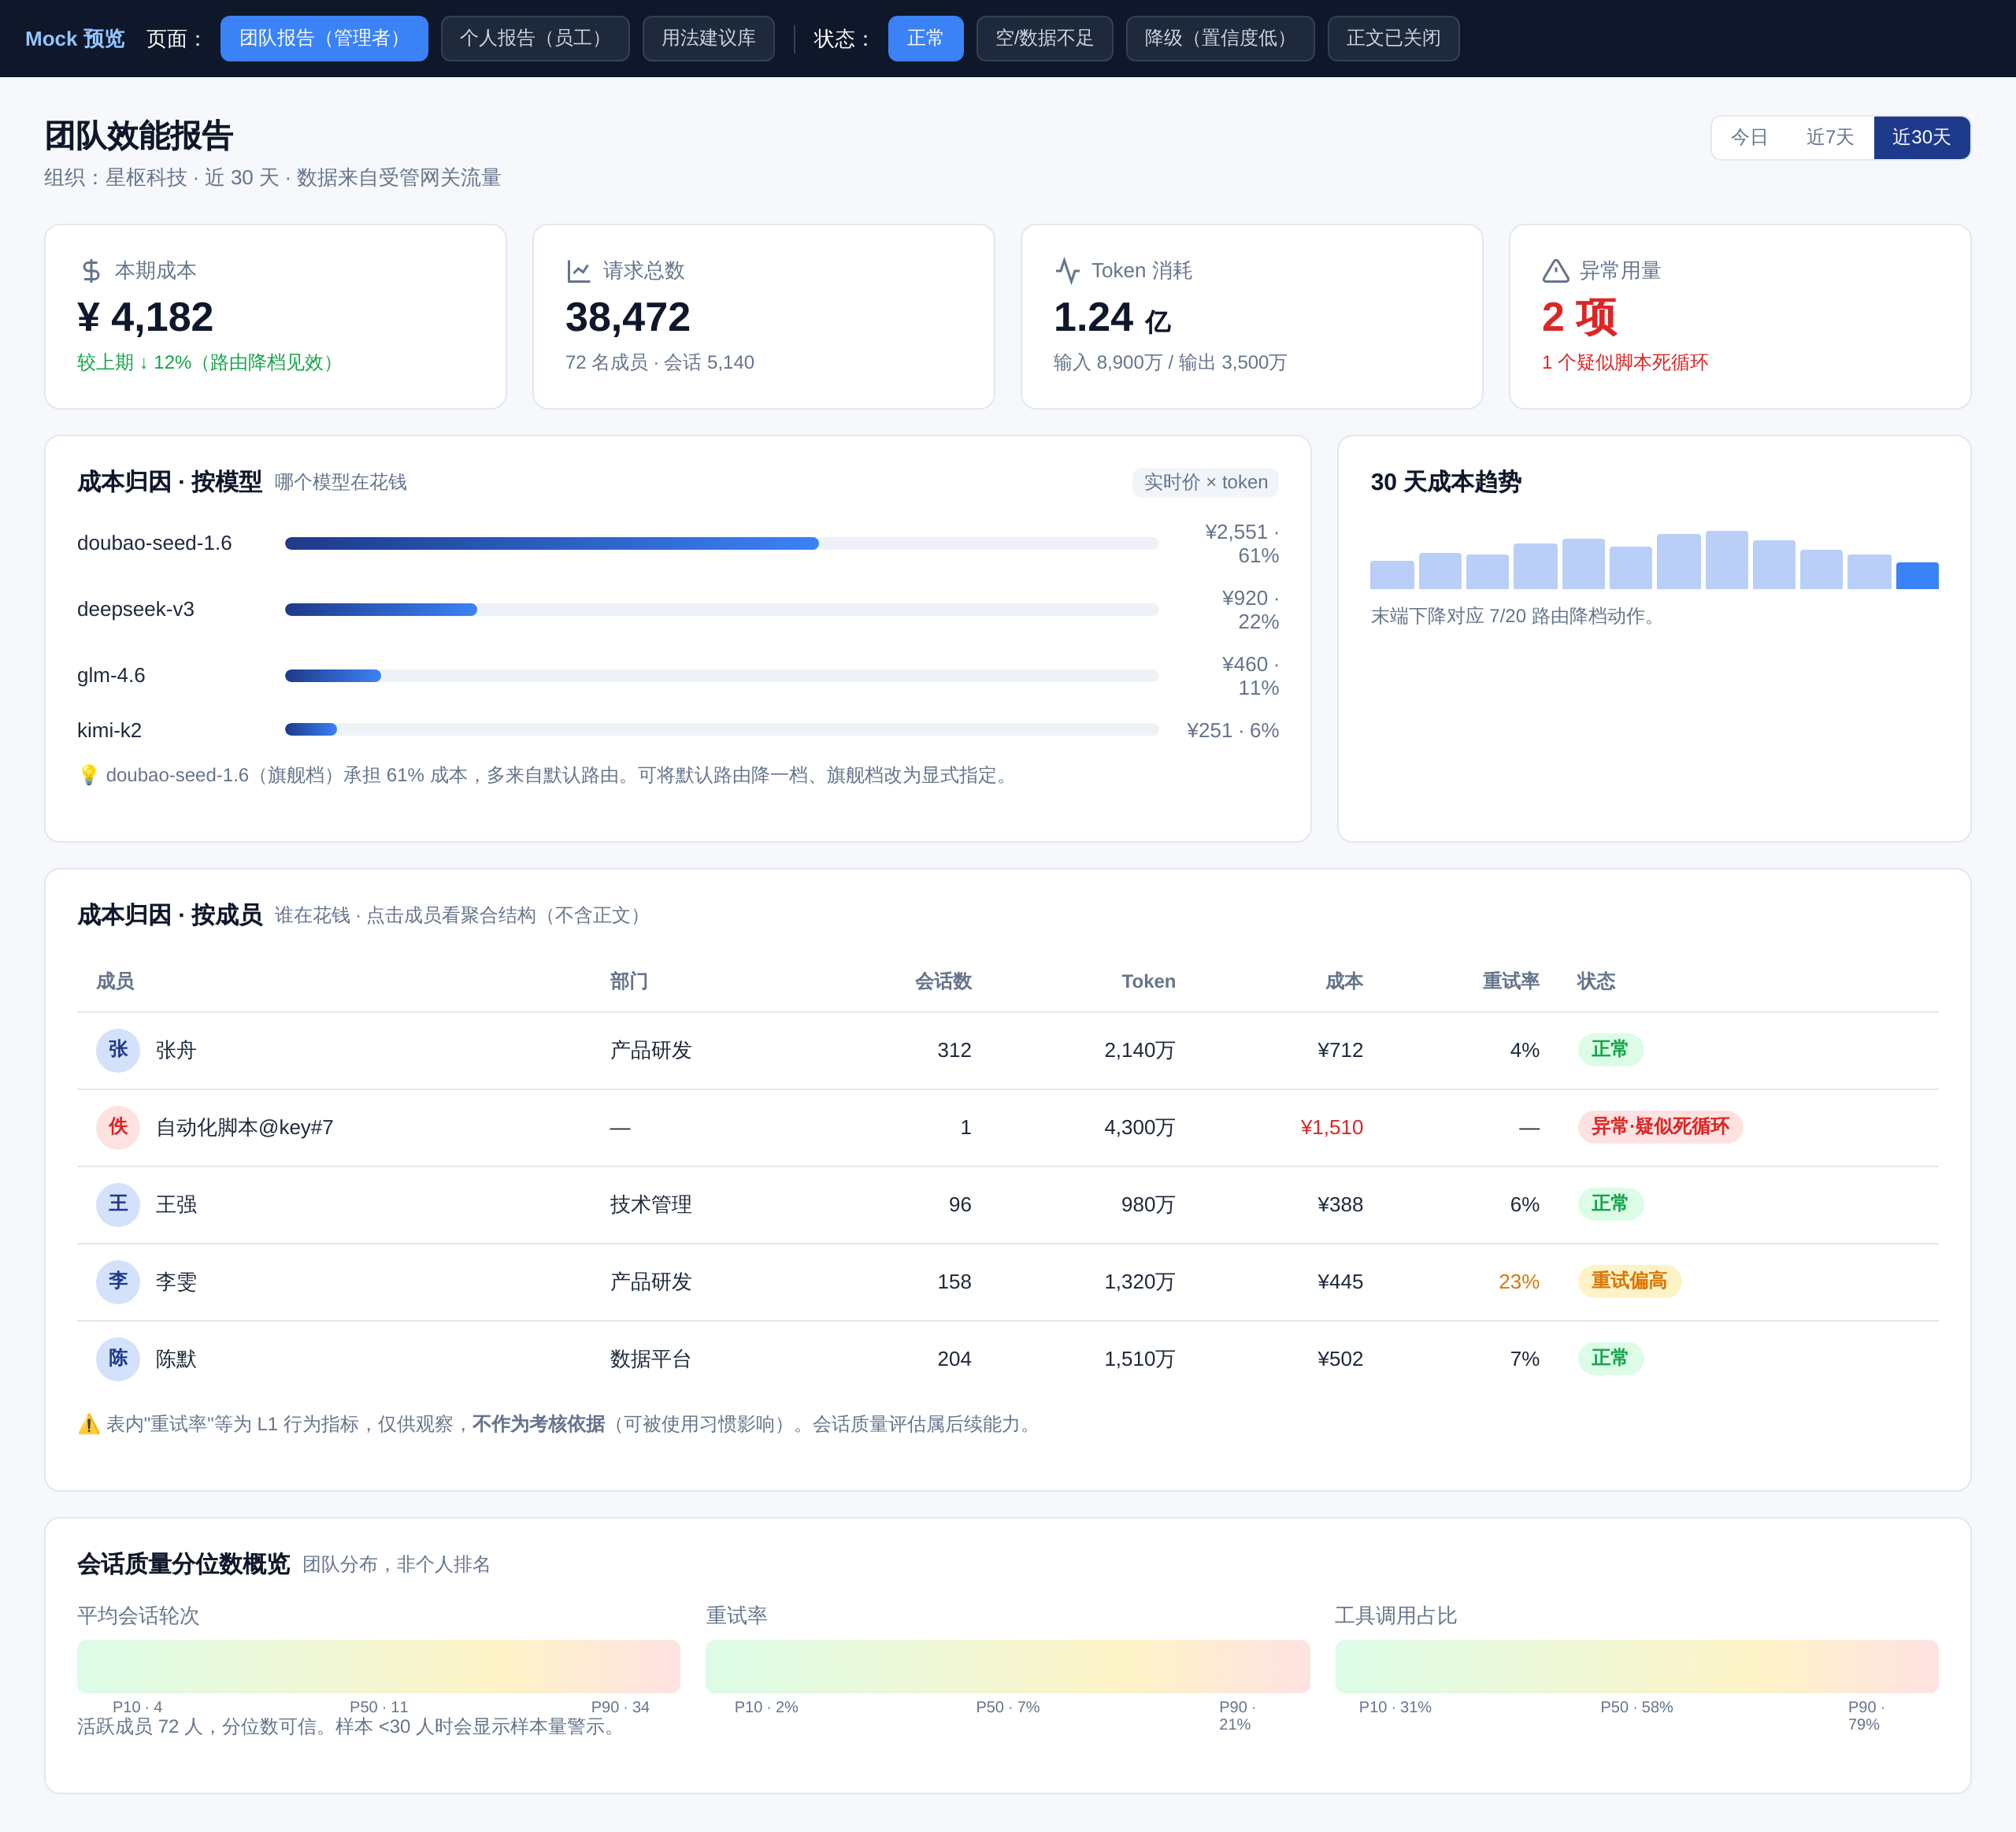
定期输出企业 AI 采纳率、部门 ROI 排行、高频风险点分析,为管理层技术决策提供客观数据基石。
系统架构透视
StarHub 流量治理中台:企业大模型调用的安全高架桥
挂载于企业内网机房或专有 VPC,统一接管所有端侧 Agent 与内部业务系统的对外 AI 请求。
StarHub Data Plane Topology · [Zero-Trust AI Gateway Architecture]
● SYSTEM STATUS: 100% OPERATIONAL
① 企业内部流量源
StarBeam 员工桌面端
研发、运营、法务团队本地客户端
内部业务系统 (ERP/OA/CRM)
自动化工作流与微服务调用
自研 Agent 自动化集群
定时爬取、分析与对账脚本
② StarHub 统一网关治理核心
[脱敏引擎] 毫秒级识别姓名/身份证/密钥并打码
[配额与成本] 部门/项目 Token 预算熔断告警
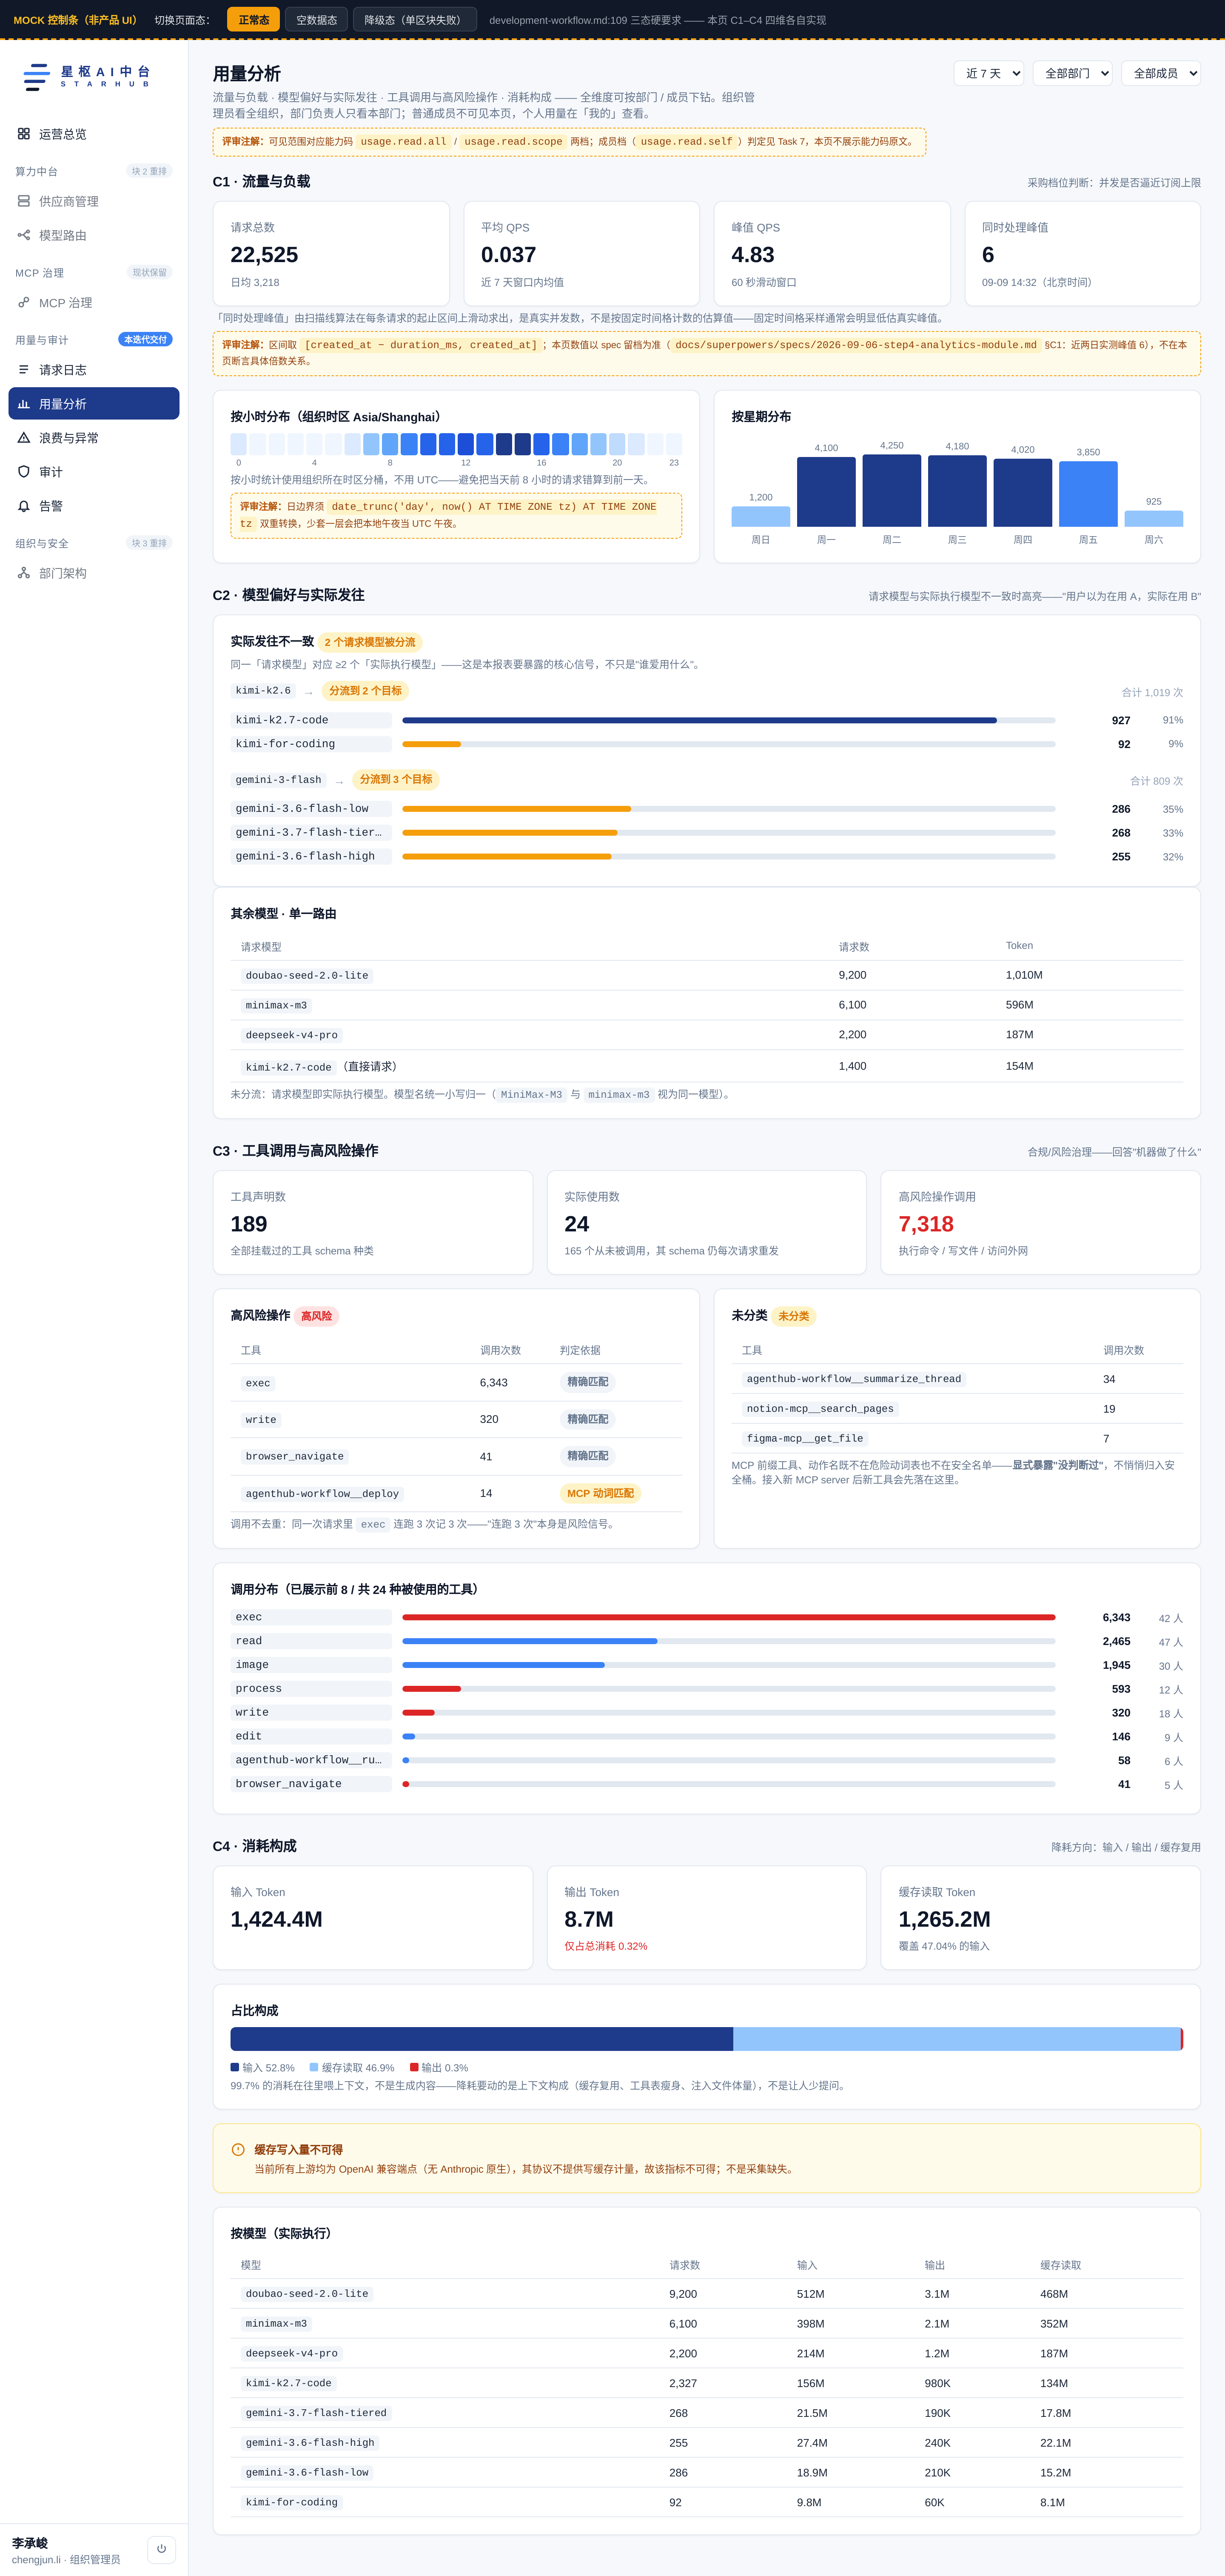
[MCP 工具审计] Agent 外部读写权限与调用全记录
[组织 X 光片] 输出企业合规与效能评估报告
③ 目标模型集群
主流商用大模型 API
国内合规大模型 / 跨厂商多路平替
私有化本地大模型集群
企业机房 Ollama / vLLM 纯内网推理